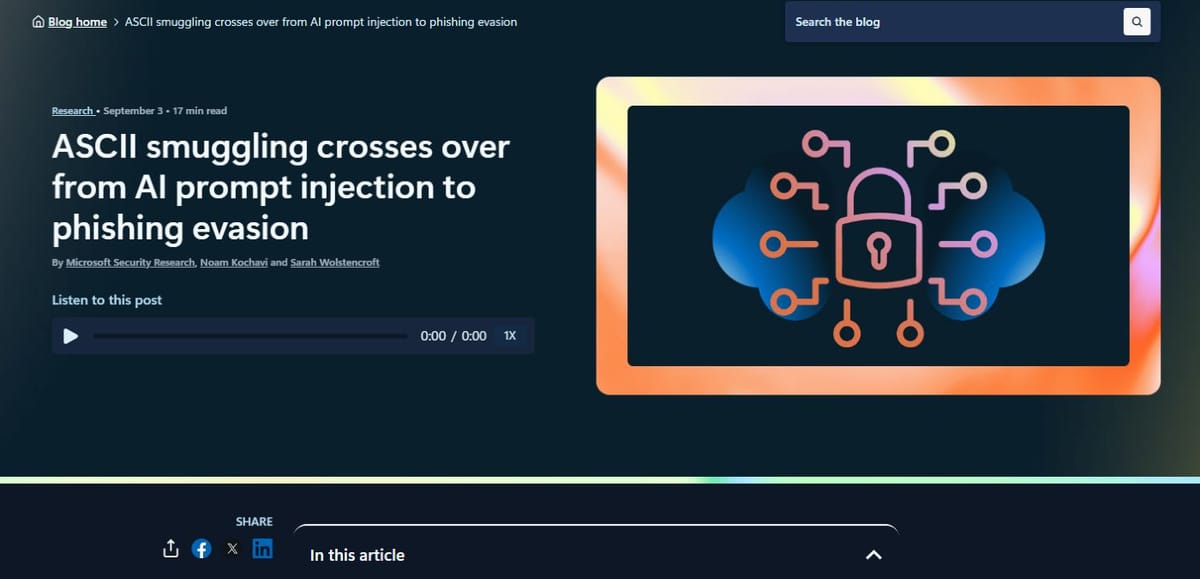
 Microsoft Security Blog · 2026-09-03 연구 실제 화면1400×675 원 크기 발췌(확대 없음) · 보도 인용(허가 취득 아님)
AI에게 웹페이지를 요약해 달라고 했는데, 자료 속 문장을 따라 엉뚱한 일을 시작할 수 있을까. 간접 프롬프트 주입은 바로 이 경계를 노린다. 사용자는 읽고 정리할 자료로 전달했지만 AI가 그 안의 문장을 새 명령처럼 받아들이는 문제다. 특정한 오늘의 사고 소식이 아니라, 웹과 문서를 읽는 AI를 사용할 때 알아둘 지속적인 안전 원리다.
읽을 자료가 실행 지시로 바뀌는 순간
Microsoft의 공식 설명은 공격자가 외부 웹페이지나 이메일, 공유 문서에 지시를 끼워 넣을 수 있다고 짚는다. 특별한 파일 형식이 꼭 필요한 것도 아니다. 평범한 텍스트 파일에도 들어갈 수 있다. AI에 연결된 도구와 계정 권한에 따라 단순한 답변 왜곡을 넘어 사용자가 원치 않은 외부 행동으로 이어질 수 있다는 것이 위험의 핵심이다.
내 눈에 보이는 글과 원문은 다를 수 있다
한 경로는 화면에서 보이지 않거나 표시되지 않는 문자를 쓰는 것이다. Microsoft가9월3일 설명한 ASCII smuggling은 정상적으로 보이는 글 안에 유니코드 태그 문자를 담는 방식을 다룬다. 사람이 보는 화면에는 이상이 없어도 원문을 받은 소프트웨어는 다른 문자까지 처리할 수 있다. 그렇다고 숨은 문자가 발견되면 모두 악성이라는 뜻은 아니다. 영국의 일부 지역 국기 이모지도 정상적으로 태그 문자 시퀀스를 쓴다.
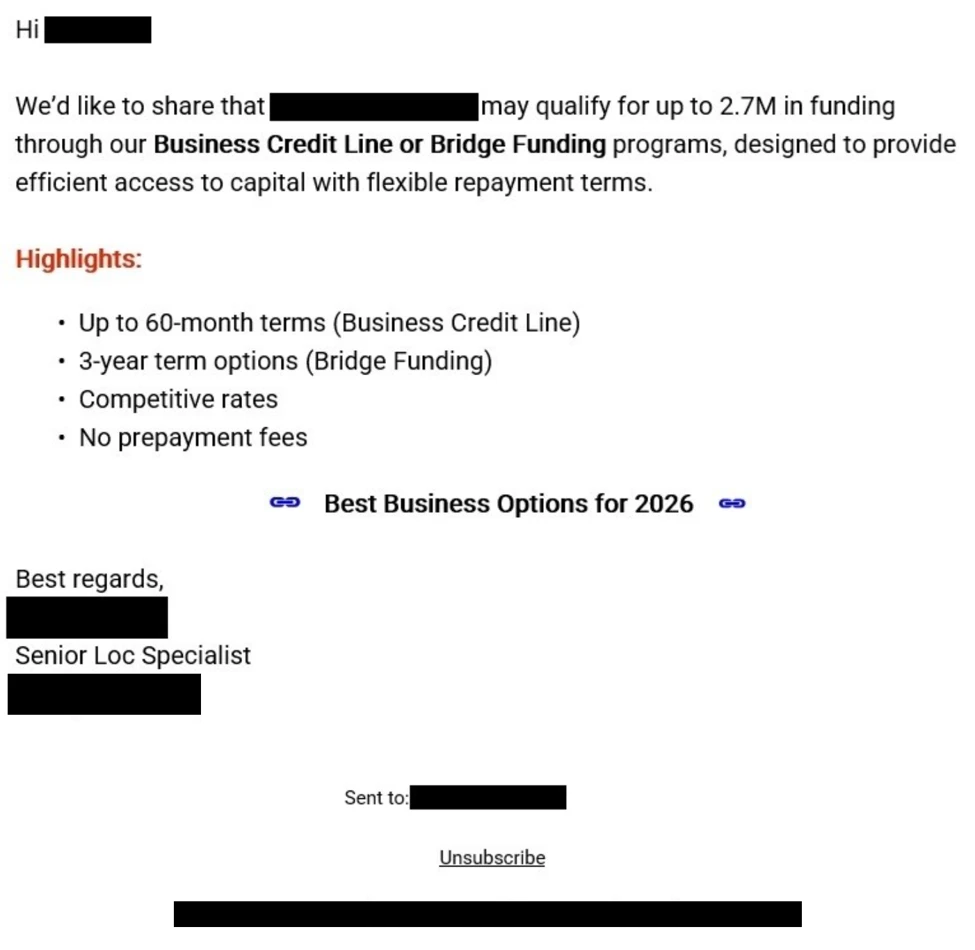
같은 연구에서 관찰한 피싱 이메일은 AI에게 명령을 숨기는 사례와도 구별됐다. 실제로는 자금·대출을 유인하는 단어 사이에 보이지 않는 문자를 넣어 필터의 단어 인식을 피하려 한 사례였다. ‘사람에게 안 보이는 입력’이라는 원리는 비슷해도, 그 캠페인에서 AI가 계정 자료를 빼냈다고 바꾸어 설명하면 사실과 다르다.
확인할 것은 답변뿐 아니라 다음 행동
Anthropic의 현재 브라우저용 Claude 안전 안내도 외부 콘텐츠와 실행 행동을 각각 검사하는 보호장치를 설명하면서 위험이0은 아니라고 명시한다. AI가 갑자기 무관한 주제를 말하거나 예상하지 않은 사이트에 접근하고 민감한 정보를 요구하면 작업을 멈춰 살피도록 안내한다. 보호 기능이 있다는 이유만으로 모든 사이트와 행동을 무조건 믿을 수는 없다.
같은 안내는 민감한 계정에 접근하지 않는 별도 브라우저 프로필을 고려하고, 특히 새 사이트에서는 AI가 제안한 행동을 승인 전에 검토하라고 권한다. 읽을 자료에 계정 접근이나 전송을 요구하는 문장이 있다고 해서 사용자가 그 행동까지 요청한 것은 아니다. 자료를 읽는 일과 실제 외부 행동의 권한을 분리해 보는 것이 독자가 활용할 수 있는 가장 중요한 구분이다.
출처로 확인한 내용
5건
간접 주입은 외부 자료의 문장을 사용자 지시로 오인하도록 유도한다.
평범한텍스트·웹·메일·공유문서도경로가될수있다.
유니코드태그문자는화면에보이지않을수있고일부국기이모지에도정상적으로쓰인다.
9월연구의실제피싱사례는숨은AI명령이아니라단어인식을피하려는문자삽입이었다.
Anthropic은보호장치에도위험0을보장하지않고예상밖행동중단과승인전검토를안내한다.