 Google DeepMind · 싱가포르 협력 발표 공식 일러스트1440×810 원본 · 보도 인용(허가 취득 아님)
AI가 사기 대화를 찾아준다면 편리하지만, 그 과정에서 사적인 채팅을 회사나 정부에 보내야 하는지는 별개의 문제다. Google DeepMind와 싱가포르 정부기술청 GovTech는14일 대화 내용을 기기 안에서 처리하는 사기 탐지 모델을 공개했다. 핵심은 대화를 중앙 서버로 보내 검사하는 대신 휴대폰 안의 작은 모델이 유도 패턴을 살피는 설계다.
대화를 읽는 권한도 이용자 동의부터
DeepMind 설명에 따르면 앱에 모델을 통합해 제공할 때는 해당 앱의 이용 조건에 따라 이용자의 동의를 받아야 한다. 모델이 단말에서 실행되므로 이 배포를 통해 Google이나 싱가포르 정부가 이용자의 대화에 접근하지 않는다는 설명이다. 기기에 설치됐다는 이유만으로 모든 채팅을 무조건 읽도록 허용한다는 발표가 아니다.
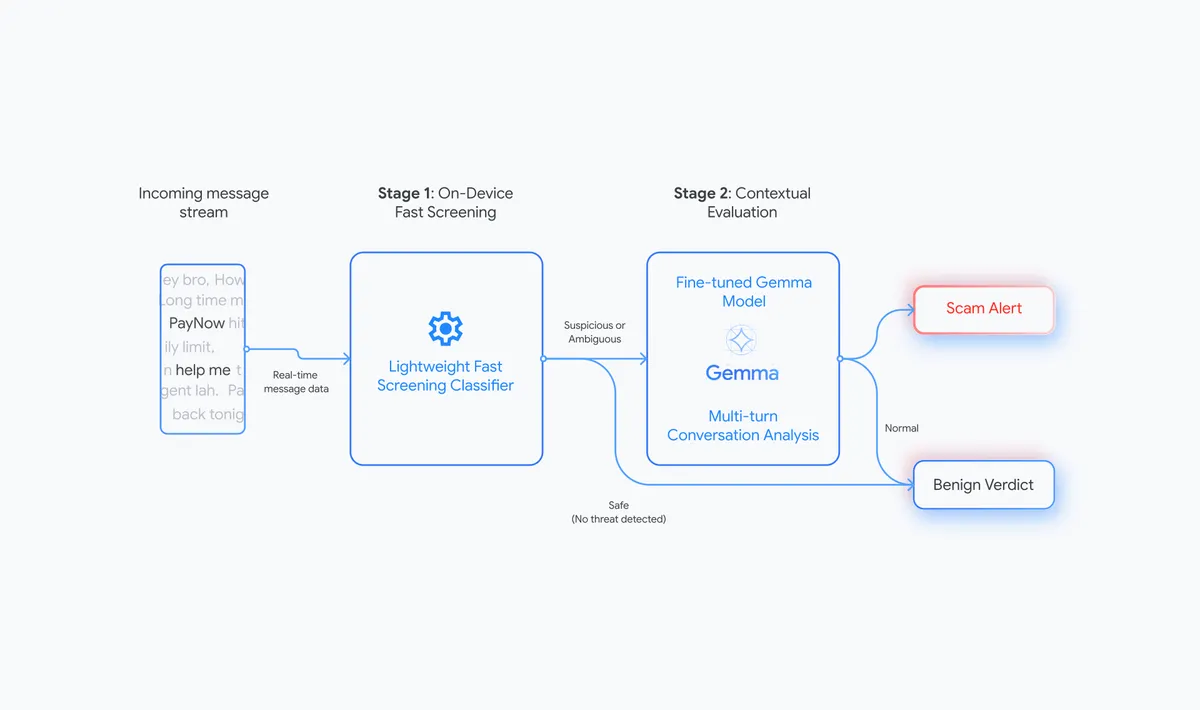
모델의 바탕은 경량 Gemma다. 공공기관이나 은행, 현지 인물을 사칭하는 대화처럼 지역에서 나타나는 사기 유형에 맞춰 조정했다. 단순히 링크가 있는 문자인지 보는 데서 나아가 여러 차례 오간 대화 속에서 상대를 조종하는 흐름을 찾는 것이 목표다. 의심을 감지하면 민감한 정보나 돈을 건네기 전에 멈춰 살피도록 기기에서 경고하는 구조다.
모든 메시지에 큰 모델을 돌리지 않는다
배터리 부담을 줄이기 위해 검사는 두 단계로 나뉜다. 먼저 가벼운 분류기가 들어오는 메시지를 빠르게 훑고, 의심스럽거나 모호한 경우에만 조정한 Gemma가 더 넓은 대화 맥락을 살핀다. 두 번째 단계는 위험을 확인하는 것뿐 아니라 잘못된 의심을 걸러내는 역할도 한다. 발표에는 모든 사기를 막는다는 보장이나 한국어 대화의 탐지 정확도 수치가 없다.
발표는 됐지만 한국 설치 앱은 아니다
같은 날 싱가포르 사이버보안청이 공개한 조세핀 테오 장관 연설도 GovTech와 DeepMind가 기기 위의 실시간 탐지를 개발 중이라고 설명했다. 개인정보를 기기에 남긴 채 조종 신호를 일찍 알아보는 방향이라는 점을 확인할 수 있다. 다만 이 설명과 이미 운영하는 웹사이트 사기 차단 체계 SATIS는 서로 다른 항목이다.
이번 발표는 앱 적용을 싱가포르 정부와 함께 단계적으로 진행하겠다는 계획이다. 특정 앱의 다운로드 주소, 적용 날짜, 한국 제공 일정은 제시하지 않았다. 지금 국내 휴대폰에서 바로 켤 수 있는 새 기능처럼 읽어서는 안 된다.
출처로 확인한 내용
5건
DeepMind와 GovTech는14일 단말 내 대화 분석 모델의 공동 개발을 발표했다.
앱 통합 시 사용자 동의를 전제로 하며 대화는 기기에서 처리한다는 설명이다.
가벼운1차 분류기와 조정한 Gemma의2차 문맥 분석을 결합한다.
앱 적용은 단계적 계획이며 한국 출시 날짜나 다운로드 앱은 발표하지 않았다.
싱가포르 정부의14일 연설도 개인정보를 단말에 남기는 공동 개발 방향을 밝혔다.