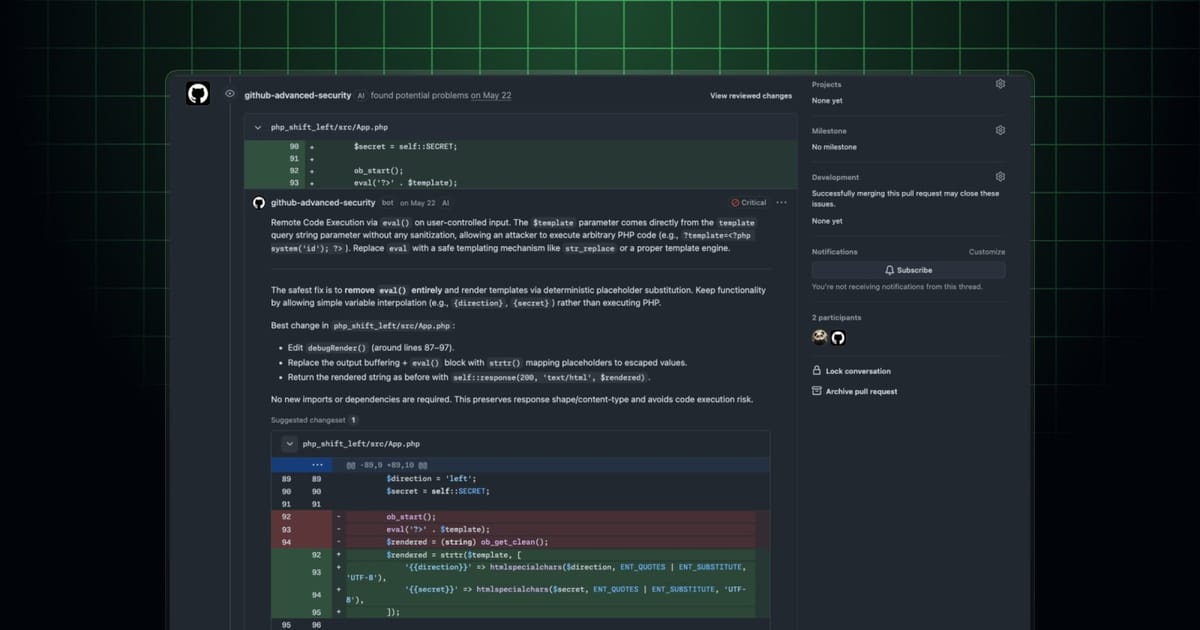
 GitHub · AI Scan 공식 PR 예시 원본1600×840 · 보도 인용·허가 취득 아님
코드를 합치기 전에 PHP 파일이나 Dockerfile의 보안 위험을 같은 변경 화면에서 확인할 수 있는 경로가 넓어졌다. GitHub는 15일 PR용 AI Scan의 정식 제공을 발표했다. CodeQL이 현재 지원하지 않는 언어와 프레임워크를 보완하는 검사이며, 기존 정적 분석을 통째로 대체하는 서비스는 아니다.
변경된 파일 옆에 ‘AI’ 표시와 수정 제안
대상 예시에는 PHP, Shell·Bash, Terraform의 HCL, Dockerfile, Java의 JSP, C#의 Blazor가 포함된다. 저장소의 코드 검사와 유효한 AI Scan 설정이 켜져 있으면, 대상 변경이 들어간 PR 생성이나 새 커밋 뒤 자동 검사한다. 결과는 Conversation·Files changed 탭에서 CodeQL 결과와 함께 보이며 ‘AI’ 표식으로 구분된다. 위험 설명과 가능한 수정안도 붙을 수 있다.
Copilot 없이도 쓰지만, 사용량 과금은 별도
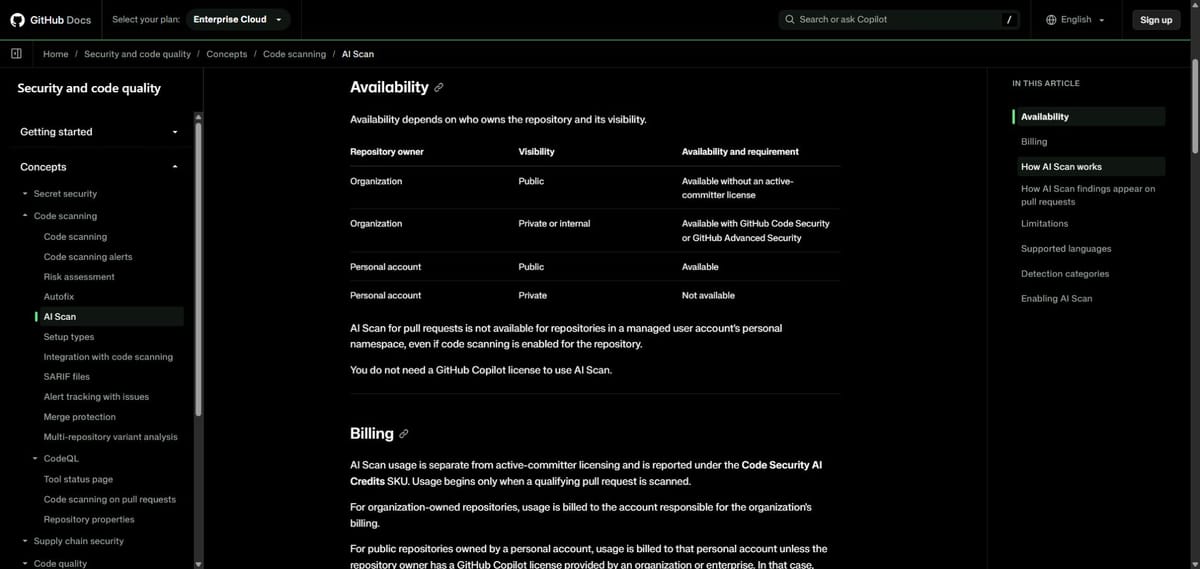
조직과 개인의 공개 저장소에서 이용할 수 있다. 조직의 비공개·내부 저장소는 GitHub Code Security 또는 Advanced Security가 필요하고, 개인 비공개 저장소는 대상이 아니다. Copilot 라이선스는 필수가 아니지만 검사는 Code Security AI Credits를 소비한다. 제공된 크레딧과 사용량 예산을 먼저 확인해야 한다. 이 기사를 위해 유료 기능을 켜거나 실제 저장소를 검사하지는 않았다.
PR 조언이지 자동 병합 차단 장치는 아니다
검사 결과는 권고용이어서 코드 검사 실패나 규칙집에 따른 병합 차단을 일으키지 않는다. 포크에서 온 PR과 Dependabot이 만든 PR도 검사하지 않는다. 저장소 전체의 누적 취약점 검사가 아니라 이번 변경을 살펴보는 기능이라는 점이 중요하다. 개발팀은 다루던 언어의 빈틈을 메울 수 있지만, 발견·수정·병합 판단을 같은 단계로 간주해서는 안 된다.
출처로 확인한 내용
4건
GitHub는10월15일 AI Scan PR 정식 제공과 PHP·Bash·HCL·Dockerfile 등 지원을 발표했다.
조건을 충족한 PR의 변경에 자동 실행하며 AI 표식과 위험 설명·수정 후보를 표시한다.
Copilot 라이선스 필수는 아니나 Code Security AI Credits를 소비하고 저장소별 자격이 다르다.
개인 비공개·포크 PR·Dependabot PR은 대상이 아니고 권고 결과로 병합을 차단하지 않는다.