 OpenAI · 10월21일 PHP 공동 대응 발표의 공식 선언 대표 이미지1600×900 원본 · 실제 공격 화면 아님 · 보도 인용·별도 허가 취득 아님
AI가 중요한 소프트웨어 결함을 찾으면, 곧바로 공개하는 것만이 다음 단계는 아니다. OpenAI는21일 PHP의 치명적 취약점에 대응하기 위해 지난 두 달간 관리자·연구자·보안업체와 협력했다고 밝혔다. PHP 관리자가 수정과 릴리스를 주도하고, 관련 업체들은 공개 전에 보호 대책을 준비했다는 설명이다.
발표에 따르면 Calif는 GPT-5.6 Sol을 활용해 중요 결함을 발견했고, Wiz도 두 취약점을 독립적으로 발견·신고했다. AI가 혼자 수정·배포까지 끝냈다는 이야기는 아니다. 회사는 PHP 운영 조직에 이제 수정 사항을 적용하는 일이 우선이라고 안내했다. 특정 사이트의 침해나 실제 피해가 확인됐다는 발표로 확대해서도 안 된다.
공개 검사기는 공격 재현이 아닌 버전 비교
함께 공개한 PHP Version Checker는 웹 응답 헤더에 드러난 PHP 버전이나 로컬 명령이 표시한 버전을 내장 기준과 비교한다. 공격 요청으로 취약점을 시험하는 도구가 아니다. 웹 검사에서 버전 헤더가 없거나 숨겨져 있으면 결과는 UNKNOWN, 즉 확인 불가다. 이 표시를 업데이트가 끝났다는 뜻으로 읽으면 안 된다.
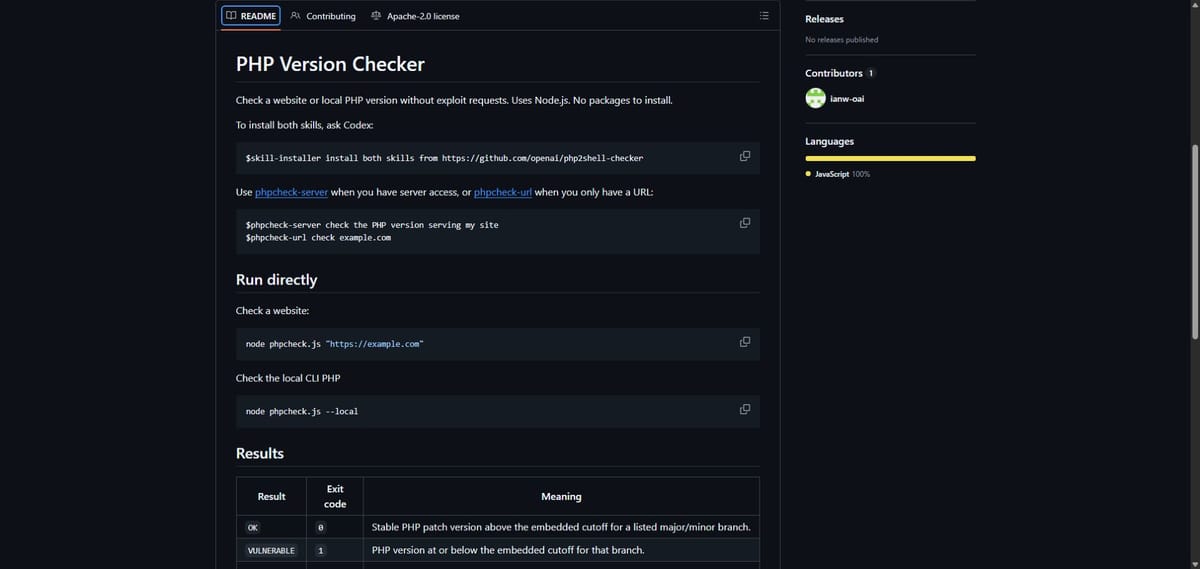
OK 역시 내장된 기준보다 높은 안정판이라는 버전 비교이지, 해당 서버에 보안 수정이 적용됐는지 독립적으로 검증한 결과는 아니다. 배포판이 수정을 이전 버전에 반영하면 표시 버전만으로 상태를 판단하기 어려울 수도 있다. README도 공식 PHP 보안 릴리스가 안내하는 영향·수정 버전과 기준을 대조하도록 명시한다.
운영자는 PHP 프로젝트뿐 아니라 사용하는 배포판·호스팅 업체의 안내를 함께 확인해야 한다. 결함 발견, 수정판 공개, 현재 서버의 실제 적용은 각각 다른 단계다. 버전을 알아내지 못한 사이트를 안전하다고 분류하거나, 이 발표만으로 모든 PHP 사이트가 침해됐다고 단정할 근거는 없다.
출처로 확인한 내용
4건
OpenAI는10월21일 PHP 결함의 공개 전 공동 대응과 관리자 주도 수정·릴리스를 발표했다.

발표는Calif의GPT-5.6 Sol 활용 발견과Wiz의독립신고를구분한다.
버전검사기는공격재현이아니며숨긴버전헤더등은UNKNOWN을반환한다.
OK는내장기준대비버전비교이지수정의독립검증이아니며공식PHP릴리스와배포판안내대조가필요하다.